Security-expert na de PHP-paniek: 'Niet bang zijn, wel voorbereid'
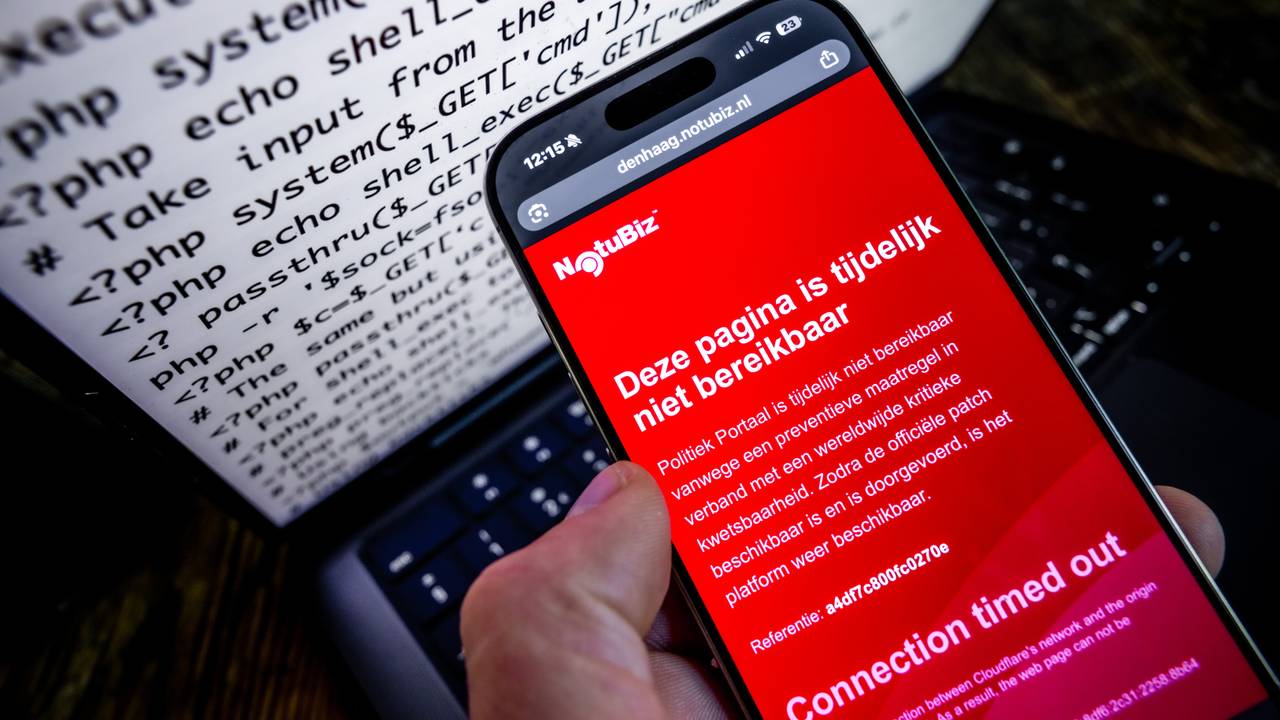
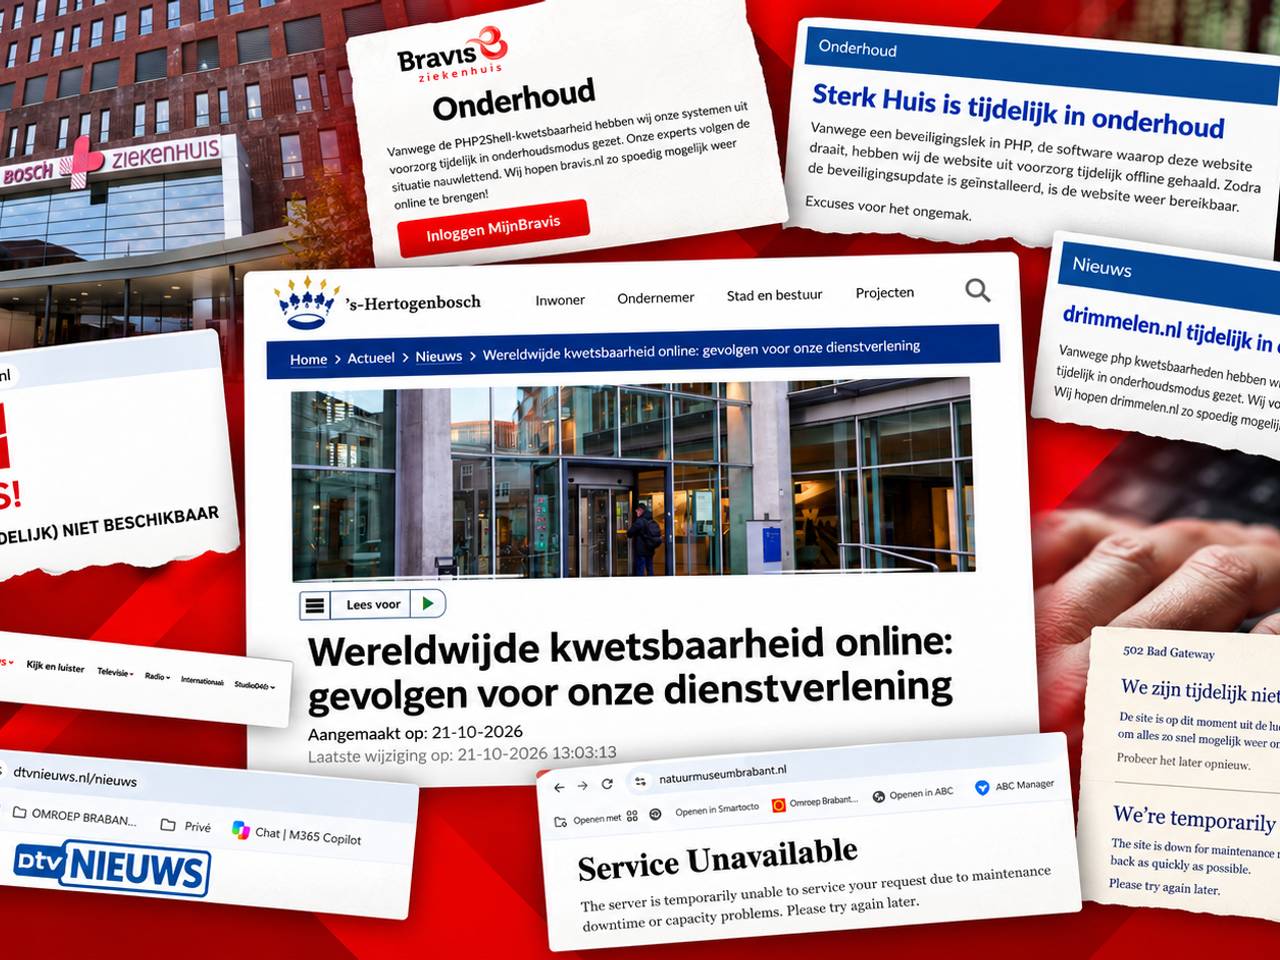
Veel websites van onder andere Brabantse gemeenten, ziekenhuizen en scholen gingen woensdag op zwart door een beveiligingslek in programmeertaal PHP. Een probleem met cybersecurity (digitale veiligheid) leidde voor de zoveelste keer tot paniek en verstoringen. Toch ziet Luca Allodi, hoofd van de Threat Analysis (dreigingsanalyse) groep van de TU/e, het positief: “We hoeven niet bang te zijn, maar wel goed voorbereid.”
Het blijkt onhandig te zijn gegaan, schetst Allodi. In de programmeertaal PHP zijn al een tijd geleden kwetsbaarheden gevonden die er mogelijk voor kunnen zorgen dat hackers toegang krijgen tot servers. Toch was het probleem volgens de security-expert niet zo groot. Er was al een oplossing voorhanden die op woensdag aan gebruikers zou worden gegeven.
Maar toen werd informatie over de kwetsbaarheden van tevoren onverwacht gelekt. Waarop veel bedrijven en instellingen besloten om uit voorzorg hun website offline te halen. PHP wordt voor bijna 70 procent van alle websites gebruikt, waardoor dit voor veel onrust zorgde. “De paniek kwam dus door de communicatie”, zegt Allodi.
Security-diensten, maar ook hackers met kwade bedoelingen gebruiken tegenwoordig AI, kunstmatige intelligentie, om veiligheidsproblemen op te zoeken. Daardoor zijn er meer hackaanvallen, maar komt het ook vaker voor dat security een probleem van tevoren vindt. Woensdag was dat laatste het geval.
Wat is PHP?
De kans is groot dat je dagelijks websites gebruikt die op PHP ('Hypertext Preprocessor') draaien zonder dat je het merkt. De programmeertaal vormt de basis van een groot deel van het internet en wordt onder meer gebruikt voor webwinkels en bedrijfswebsites. Juist omdat PHP zo veel wordt gebruikt, kunnen beveiligingsproblemen snel wereldwijd gevolgen hebben.
Niet als een sleutel
“De kwetsbaarheden kunnen niet worden vergeleken met een sleutel voor een slot”, zegt Allodi. Wel legt hij uit dat de kwetsbaarheden ervoor zorgen dat een server kan worden misleid om meer informatie te geven of meer uit te voeren dan de bedoeling is. Daardoor kunnen hackers toegang krijgen tot delen van een systeem die ze normaal niet mogen zien, zoals persoonlijke gegevens.
“Gelukkig is dat allemaal in het ergste geval," schetst de expert in digitale veiligheid. Er waren deze keer geen signalen dat er een risico was op een succesvolle cyberaanval. Volgens hem was de reactie om de websites offline te halen een goede beslissing op een onzeker moment. Er zijn wel veel hackpogingen geweest, schreef cloudservice Cloudflare op X, maar die konden geen gebruikmaken van de PHP-kwetsbaarheden.
Niet bang, maar voorbereid
Volgens het hoofd van het TU/e dreigingsanalyse-team is er geen reden tot paniek. Uit de situatie die ontstond na het vinden van de kwetsbaarheden kunnen lessen getrokken worden, meent hij. “Het is goed ons te realiseren dat deze nieuwe technologieën gebruikmaken van informatie”, legt hij uit. “Wees je dus bewust welke informatie online staat. In de toekomst kunnen daar dingen mee gebeuren die we ons nu nog niet kunnen voorstellen.”
Hij pleit daarom voor wat hij "cyber-hygiëne" noemt, ofwel online zo ‘schoon’ mogelijk met je eigen informatie omgaan. "Als je een e-mailadres invult om een coupon te krijgen, is dat informatie die gestolen kan worden", zegt Allodi. “Je hoeft niet bang te zijn, maar wees je gewoon bewust van wat waar staat. Dan ben je goed voorbereid voor de toekomst.”